امریکہ میں سائبر حملوں اور پراسرار خرابیوں کا سلسلہ پھیل گیا،حکام وضاحتوں پر مجبور
نیشنل سیکیورٹی ایجنسی کا اندرونی رابطے کا نیٹ ورک بند، ایف بی آئی کی ویب سائیٹس ہیک ہونے کی وارننگ
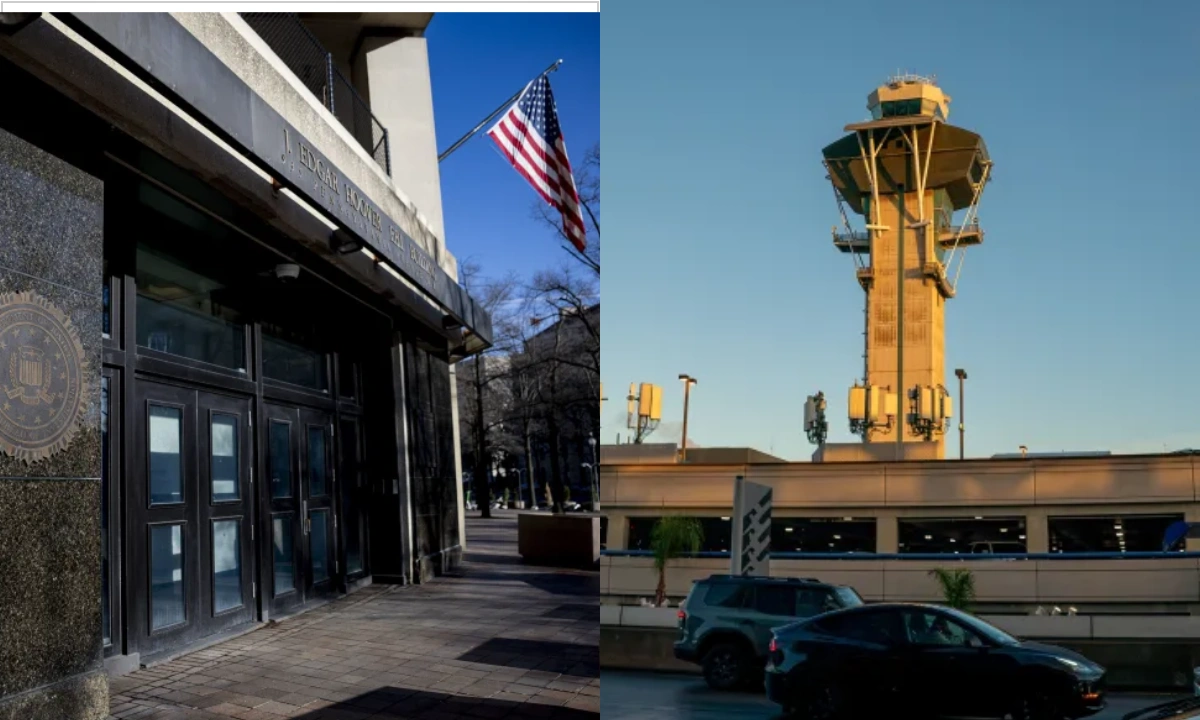
امریکہ میں سائبر حملوں اور پراسرار خرابیوں کا سلسلہ پھیل گیا،حکام وضاحتوں پر مجبور
رپورٹس کے مطابق امریکی وفاقی محکمہ ہوا بازی نے ریڈیو مواصلاتی نظام میں خرابی کے باعث ملک بھر میں پروازیں روکنے کا حکم دیا تھا۔ حکام نے اس کی وجہ پرانے نظام کی تبدیلی کے دوران مواصلاتی نیٹ ورک میں پیدا ہونے والی تکنیکی خرابی بتائی۔ اسی دوران مائیکروسافٹ 365 کی خدمات بھی متاثر ہوئیں، جبکہ تنخواہوں کی ادائیگی سے متعلق خدمات فراہم کرنے والے ادارے ورک ڈے کو بھی بندش کا سامنا کرنا پڑا۔
بعد ازاں یونائیٹڈ ایئرلائنز کی پروازیں بھی تکنیکی خرابی کے باعث متاثر ہوئیں، جبکہ جے پی مورگن چیس اور ویلز فارگو کے صارفین کو آن لائن بینکنگ خدمات تک رسائی میں مشکلات پیش آئیں۔
تازہ ترین واقعے میں امریکی نیشنل سکیورٹی ایجنسی کا خفیہ اندرونی رابطے کا نیٹ ورک این ایس اے نیٹ بھی عارضی طور پر بند ہو گیا۔ یہ نیٹ ورک ایجنسی کے اہلکاروں کو خفیہ معلومات اور حساس پیغامات کے تبادلے کی سہولت فراہم کرتا ہے۔ امریکی میڈیا کے مطابق اس بندش کے باعث بعض اہلکاروں کے دفتری معمولات بھی متاثر ہوئے۔
نیشنل سکیورٹی ایجنسی نے تصدیق کی ہے کہ معمول کی دیکھ بھال کے دوران اس کے بعض اندرونی نظام متاثر ہوئے، تاہم ادارے کے مطابق قومی سلامتی سے متعلق اہم صلاحیتیں بدستور کام کر رہی ہیں۔ ابتدائی اطلاعات میں اس بندش کو سائبر حملے کا نتیجہ قرار دینے کے شواہد سامنے نہیں آئے۔
دوسری جانب ایف بی آئی نے سائبر خطرات سے متعلق متعدد انتباہات جاری کیے ہیں۔ ادارے کے مطابق آرٹیکس نامی مصنوعی ذہانت سے چلنے والا سائبر آلہ جرائم پیشہ عناصر کے ہاتھوں میں پہنچ چکا ہے، جسے مختلف اداروں کے نظاموں میں کمزوریاں تلاش کرنے اور حملوں کے لیے استعمال کیا جا رہا ہے۔
ایف بی آئی کے مطابق کم از کم اگست 2026 سے مختلف سائبر گروہ اس آلے کو دنیا بھر میں مالیاتی اداروں، سرکاری محکموں، ٹیکنالوجی، دفاع، توانائی، صحت اور ٹیلی مواصلات سمیت متعدد شعبوں کو نشانہ بنانے کے لیے استعمال کر رہے ہیں۔ بعض واقعات میں حملہ آور تین گھنٹوں سے بھی کم وقت میں نظام کے اعلیٰ اختیارات تک پہنچنے میں کامیاب ہوئے۔
ایف بی آئی نے 16 نومبر کو ایک اور انتباہ میں گوٹ لوڈر نامی نقصان دہ سافٹ ویئر کے ذریعے ویب سائٹس کو متاثر کرنے کی نشاندہی کی۔ ادارے کے مطابق اکتوبر 2026 تک ایک ہزار سے زائد ورڈپریس ویب سائٹس متاثر ہو چکی تھیں، جبکہ ہیکرز نے ان ویب سائٹس کو مختلف اداروں کے نظاموں تک رسائی اور تاوان وصول کرنے والے حملوں کے لیے استعمال کیا۔
آرٹیکس ویب سائٹس کی جانچ، پاس ورڈز آزمانے، سکیورٹی کی خامیاں تلاش کرنے اور غیر محفوظ نیٹ ورک راستوں کی نشاندہی جیسے کام خودکار انداز میں انجام دے سکتا ہے۔ ایف بی آئی کے مطابق اس آلے کو جنوبی کوریا کے مالیاتی اداروں اور کنیکٹ وائز کلاؤڈ بیک اپ کے صارفین کے خلاف حملوں میں بھی استعمال کیا گیا۔
ادھر ایف بی آئی نے امریکی محکمہ ہوا بازی کے نظام میں خرابی سے منسلک سمجھے جانے والے ایک روٹر کو بھی تحویل میں لے کر جانچ شروع کر دی ہے۔ حکام نے نئے جنپر ٹیلی کمیونیکیشن روٹرز کی تنصیب بھی تحقیقات مکمل ہونے تک روک دی ہے، تاہم اس روٹر کے سائبر حملے میں استعمال ہونے یا متاثر ہونے کا کوئی ثبوت سامنے نہیں آیا۔
ان مسلسل واقعات کے بعد امریکی حکام نے وضاحت کی ہے کہ مختلف اداروں میں سامنے آنے والی خرابیاں ایک دوسرے سے منسلک نہیں اور انہیں کسی منظم سائبر حملے کا نتیجہ قرار دینے کے شواہد موجود نہیں۔ امریکی قومی انٹیلی جنس کے ڈائریکٹر جے کلیٹن کے مطابق ابتدائی جائزے میں نظاموں کی تبدیلی، سافٹ ویئر کی تازہ کاری اور حفاظتی مرمت کے عمل کو ممکنہ وجوہات کے طور پر دیکھا جا رہا ہے۔
سائبر سکیورٹی ماہرین نے خبردار کیا ہے کہ مصنوعی ذہانت سے چلنے والے حملوں کی رفتار بڑھنے کے باعث اداروں کو اپنے دفاعی نظام پر زیادہ سرمایہ کاری کرنا ہوگی۔ ان کے مطابق امریکا کے تقریباً 85 فیصد اہم بنیادی ڈھانچے کی ملکیت اور انتظام نجی شعبے کے پاس ہے، اس لیے سرکاری اور نجی اداروں کے درمیان بروقت معلومات کا تبادلہ انتہائی ضروری ہے۔